Domain schwertgriff.de kaufen?
Wir ziehen mit dem Projekt
schwertgriff.de um.
Sind Sie am Kauf der Domain
schwertgriff.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schwertgriff.de kaufen?
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **

Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
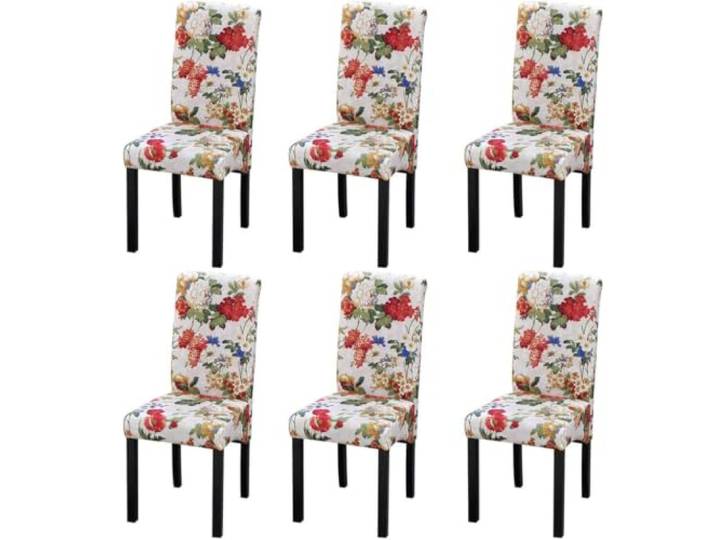
HEFZGDB Esszimmerstühle 6 STK. Mehrfarbig Stoff mit Blumenmuster, Massivholzgestell für Langlebigkeit und Stabilität, Dick Gepolsterte Sitzfläche und Rückenlehne für Komfort,HEFZGDB Esszimmerstühle 6 STK. Mehrfarbig Stoff mit Blumenmuster, Massivholzgestell für Langlebigkeit und Stabilität, Dick Gepolsterte Sitzfläche und Rückenlehne für Komfort,. Romantisches Blumenmuster verleiht Ihrem Essbereich eine farbenfrohe und stilvolle Atmosphäre. Massivholzgestell gewährleistet eine langlebige, robuste und stabile Konstruktion für langjährige Nutzung. Dick gepolsterte Sitzfläche und Rückenlehne bieten hervorragenden Sitzkomfort während der Mahlzeiten oder Entspannungszeit. Praktisches 6er-Set ermöglicht die vollständige Ausstattung Ihres Esstisches für Gäste oder den täglichen Gebrauch. Vielseitig einsetzbar, ideal für das Esszimmer oder als gemütliche Sitzgelegenheit im Wohnbereich. Farbe:Weiß724,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Handbuch Philosophische ÄsthetikHandbuch Philosophische Ästhetik , Dieses Handbuch führt prägnant in die philosophische Ästhetik ein. Behandelt werden sowohl klassisch historische und zeitgenössische Positionen und Theorien in ihrer Vielfalt. Der Band ist thematisch in vier Bereiche gegliedert: Ästhetische Eigenschaften, Ästhetische Objekte, Ästhetische Erfahrungen und Urteile sowie das Schöne, das Wahre und das Gute. Die Beiträge unterscheiden sich nicht nur im Hinblick auf ihre Fragestellung, sondern zum Teil auch in Struktur und Methodik: So setzen manche vorwiegend systematische und andere eher historische Schwerpunkte; manche sind analytisch und andere eher phänomenologisch oder hermeneutisch geprägt; manche konzentrieren sich auf die Darstellung bestehender Problem- und Diskussionszusammenhänge, während andere eigene Lösungsvorschläge bieten. Diese Unterschiede deuten an, wie vielfältig die philosophische Ästhetik sein kann. , Karosserie & Exterieur Styling > Auto-Tuning & -Styling , Erscheinungsjahr: 20241014, Redaktion: Briesen, Jochen~Demmerling, Christoph~Schmalzried, Lisa, Seitenzahl/Blattzahl: 270, Keyword: Erhabenheit; Erkenntnis und Ästhetik; Ethik und Ästhetik; Intersektionalität und Ästhetik; Kunst; Kunstphilosophie; Schönheit; philosophische Ästhetik; ästhetische Eigenschaften; ästhetische Objekte, Fachschema: Ästhetik, Warengruppe: HC/Philosophie/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 270 Blätter, Länge: 225, Breite: 163, Höhe: 25, Gewicht: 548, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die besten Methoden zum Schutz vor Phishing-Angriffen?
Die besten Methoden zum Schutz vor Phishing-Angriffen sind Schulung der Mitarbeiter, um sie für Phishing-E-Mails zu sensibilisieren, Verwendung von Antiviren-Software und Firewalls sowie regelmäßige Überprüfung von URLs und Absendern, bevor auf Links geklickt oder Anhänge geöffnet werden. Es ist auch wichtig, starke Passwörter zu verwenden und diese regelmäßig zu ändern, sowie Zwei-Faktor-Authentifizierung zu aktivieren, um zusätzliche Sicherheitsebene zu bieten. Unternehmen sollten auch regelmäßig Backups ihrer Daten erstellen, um im Falle eines Angriffs schnell wiederherstellen zu können. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **


Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
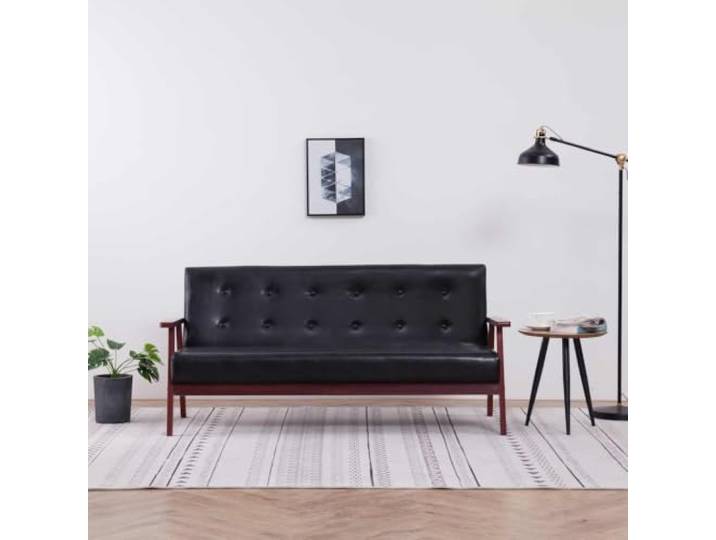
HEFZGDB 3-Sitzer Sofa Schwarz Kunstleder Retro Design Wohnzimmer Couch mit Holzrahmen und Polsterkissen für Langlebigkeit Stabilität KomfortHEFZGDB 3-Sitzer Sofa Schwarz Kunstleder Retro Design Wohnzimmer Couch mit Holzrahmen und Polsterkissen für Langlebigkeit Stabilität Komfort. Das Sofa überzeugt mit einem zeitlosen Retro-Design, das Ihrem Wohnzimmer einen einzigartigen Charakter verleiht und zum gemütlichen Lesen oder Entspannen einlädt. Die hochwertige Kunstleder-Oberfläche ist besonders langlebig und schmutzabweisend, sodass sich Flecken mühelos mit einem feuchten Tuch entfernen lassen. Mit seiner eleganten, glatten Oberfläche imitiert das Kunstleder die ansprechende Optik von Echtleder, ohne dabei den gleichen Pflegeaufwand zu erfordern. Der stabile Holzrahmen sorgt für eine robuste und sichere Konstruktion, die auch bei regelmäßiger Nutzung dauerhaft in Form bleibt. Die großzügige Sitzfläche und die weich gepolsterten Kissen bieten hervorragenden Sitzkomfort für entspannte Stunden auf dem Sofa. Farbe:Schwarz343,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HEFZGDB Esszimmerstühle 6 STK. Mehrfarbig Stoff mit Blumenmuster, Massivholzgestell für Langlebigkeit und Stabilität, Dick Gepolsterte Sitzfläche und Rückenlehne für Komfort,HEFZGDB Esszimmerstühle 6 STK. Mehrfarbig Stoff mit Blumenmuster, Massivholzgestell für Langlebigkeit und Stabilität, Dick Gepolsterte Sitzfläche und Rückenlehne für Komfort,. Romantisches Blumenmuster verleiht Ihrem Essbereich eine farbenfrohe und stilvolle Atmosphäre. Massivholzgestell gewährleistet eine langlebige, robuste und stabile Konstruktion für langjährige Nutzung. Dick gepolsterte Sitzfläche und Rückenlehne bieten hervorragenden Sitzkomfort während der Mahlzeiten oder Entspannungszeit. Praktisches 6er-Set ermöglicht die vollständige Ausstattung Ihres Esstisches für Gäste oder den täglichen Gebrauch. Vielseitig einsetzbar, ideal für das Esszimmer oder als gemütliche Sitzgelegenheit im Wohnbereich. Farbe:Weiß724,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Was sind die besten Methoden zum Schutz vor Phishing-Angriffen?
Die besten Methoden zum Schutz vor Phishing-Angriffen sind Schulung der Mitarbeiter, um sie für Phishing-E-Mails zu sensibilisieren, Verwendung von Antiviren-Software und Firewalls sowie regelmäßige Überprüfung von URLs und Absendern, bevor auf Links geklickt oder Anhänge geöffnet werden. Es ist auch wichtig, starke Passwörter zu verwenden und diese regelmäßig zu ändern, sowie Zwei-Faktor-Authentifizierung zu aktivieren, um zusätzliche Sicherheitsebene zu bieten. Unternehmen sollten auch regelmäßig Backups ihrer Daten erstellen, um im Falle eines Angriffs schnell wiederherstellen zu können. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
Ähnliche Suchbegriffe für Phishing
-
Handbuch Philosophische ÄsthetikHandbuch Philosophische Ästhetik , Dieses Handbuch führt prägnant in die philosophische Ästhetik ein. Behandelt werden sowohl klassisch historische und zeitgenössische Positionen und Theorien in ihrer Vielfalt. Der Band ist thematisch in vier Bereiche gegliedert: Ästhetische Eigenschaften, Ästhetische Objekte, Ästhetische Erfahrungen und Urteile sowie das Schöne, das Wahre und das Gute. Die Beiträge unterscheiden sich nicht nur im Hinblick auf ihre Fragestellung, sondern zum Teil auch in Struktur und Methodik: So setzen manche vorwiegend systematische und andere eher historische Schwerpunkte; manche sind analytisch und andere eher phänomenologisch oder hermeneutisch geprägt; manche konzentrieren sich auf die Darstellung bestehender Problem- und Diskussionszusammenhänge, während andere eigene Lösungsvorschläge bieten. Diese Unterschiede deuten an, wie vielfältig die philosophische Ästhetik sein kann. , Karosserie & Exterieur Styling > Auto-Tuning & -Styling , Erscheinungsjahr: 20241014, Redaktion: Briesen, Jochen~Demmerling, Christoph~Schmalzried, Lisa, Seitenzahl/Blattzahl: 270, Keyword: Erhabenheit; Erkenntnis und Ästhetik; Ethik und Ästhetik; Intersektionalität und Ästhetik; Kunst; Kunstphilosophie; Schönheit; philosophische Ästhetik; ästhetische Eigenschaften; ästhetische Objekte, Fachschema: Ästhetik, Warengruppe: HC/Philosophie/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 270 Blätter, Länge: 225, Breite: 163, Höhe: 25, Gewicht: 548, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ästhetik der TechnikÄsthetik der Technik , Klimawandel und steigende Baukosten haben das Interesse an Lowtech-Ansätzen in der Architektur neu entfacht. Architekt*innen suchen heute vermehrt nach einfachen, effizienten Lösungen, die im Einklang mit den lokalen Bedingungen realisierbar sind. Das Buch zeigt an drei experimentellen Häusern der 1970-90er Jahre, wie die Gebäudetechnik als integraler Bestandteil des Entwurfs und des architektonischen Konzepts verstanden werden kann. Das "Baumhaus" von Ot Hoffmann in Darmstadt, das "Solarhaus" von Rolf Schoch in Zollikofen und das "Lufthaus", das Internationale Begegnungszentrum der Wissenschaft, IBZ, von Otto Steidle in Berlin, sie alle rücken die Potenziale der Natur in den Mittelpunkt und arbeiten mit haustechnischem Lowtech-Ideen wie Wasserspeicherung und -weiterverwendung, passiver Kühlung und Nutzung von Solarenergie. Mit Unterstützung des Klimaingenieurs Christian Frenzel von Transsolar führte ein interdisziplinäres Team der Universität Weimar Messungen vor Ort durch und befragte die Nutzer*innen. Die Ergebnisse wurden textlich, fotografisch, und zeichnerisch aufbereitet, um die technischen Inhalte anschaulich zugänglich zu machen. Im letzten Kapitel werden aus der Analyse der drei konkreten Beispiele allgemeine Prinzipien abgeleitet und untersucht, welche Auswirkungen Lowtech-Systeme auf Städtebau, Typus, Form und Grundriss eines Gebäudes haben können. Ästhetik der Technik ist der erste Band der Serie BauentwurfsEXPERIMENTE, die an der Professur Bauentwurfslehre unter Leitung von Junior-Prof. Christina Köchling herausgegeben wird. Weitere Bände zu den Themen Hybride Tragwerke, Additive Konstruktionen und Wiederverwendung von Bauteilen sind in Planung. , Zylinderköpfe > Motoren & Motorteile , Erscheinungsjahr: 202412, Produktform: Kartoniert, Redaktion: Köchling, Christina~Weimar, Bauhaus-Universität, Seitenzahl/Blattzahl: 168, Keyword: Architektur; Experimentelles Bauen; Gebäudetechnik; Haustechnik; Klimawandel; Lowtech; Solarenergie; Wasser; Ökohaus; Ökologie, Fachschema: Architekt - Baumeister~Architektur / Architekt~Bauberuf / Architekt~Bau / Ökologie~Ökologie / Bauen, Wohnen, Haushalt~Architektur / Bauökologie, Nachhaltigkeit, Grüne Architektur, Fachkategorie: Einzelne Architekten und Architekturbüros~Materialien in der Architektur~Grüne Architektur und grünes Design, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 260, Breite: 195, Höhe: 15, Gewicht: 464, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
-
Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.